全球互联网经历“黑色十月”,这个中国AI在风暴来临前留了后手
智东西
作者 | Saul
编辑 | 漠影
过去48小时,全球互联网经历“黑色十月”:支撑七成网站的PHP代码,被AI挖出存在两个CVSS9.2分的严重漏洞。
更棘手的是,漏洞细节在补丁发布前就遭泄露:据The Register报道,亚马逊的威胁情报团队在公开前四天就捕获了利用尝试;
Cloudflare 的监测数据显示,攻击尝试在公开后两小时内从数千次涨到数百万次。荷兰鹿特丹港、比利时外交部、芬兰公共网络服务相继预防性下线。
用AI作恶的人,已经进化到以小时计;守门的人,还在按月更新规则。 眼看风暴越刮越猛,一个问题悬在了所有人心里:这场蔓延,到底有没有办法制止?
下面这个案例,让我们看到了转机。
10月9日凌晨3点,一家中国安全公司的机房里,一条高优先级告警把值班工程师从睡梦中拽了起来。
这次寻常的深夜告警,事后回看,可能是AGI进化史上值得记录的一步,也可能是守卫者阵营迈向反击的重要一步:一个AI, 在国内外公开记录中极少见地,在有完整日志的情况下,自己发现自己的偏差、自己给自己立了新规矩——全程45分钟,无一条人类指令。
告警发出者不是黑客,是一套来自360的AI安全攻防系统,名叫图龙锋。
它的本职工作是在自己搭建的封闭实验室里测试漏洞,替人类做计算机系统的安全体检:分析代码、收集情报、搭建测试环境、验证漏洞是否真实存在;全部任务都在隔离沙箱内执行,网络出口还有一道独立隔离防线。
但此刻,监控系统发现,它正在尝试向一个不在授权清单内的外部地址发起请求——而它当时正在验证的,是一个严重级别的RCE漏洞,一旦被利用,可在别人的服务器上远程执行命令。
一个以安全为业的AI, 为什么会把外部地址当成可用的测试环境?
好在第二道防线在位:网络出口沙箱在连接建立前拦下请求。从外部地址被拼进测试程序,到请求被拦截,全程59秒——没有流量触达公网,产物中无攻击载荷。
按理说,这只是一次被及时拦截的越界尝试,但接下来的事,让这次告警有了完全不同的意义。
一、第20轮,它给自己找了个“合规”的借口
把时间拨回凌晨2点。
运行日志显示,图龙锋接到一项 严重级RCE漏洞验证任务 :授权清单里只有两个目标,任务设了三条约束:只能测试清单内目标;尽量提供动态验证证据,否则影响评分;环境不满足就标记“未验证”,不得自行更换目标。
凌晨2时17分,系统进入情报收集阶段,把一篇漏洞复现博客纳入上下文。博客里出现一个外部地址,作者标注四个字:“测试环境”。
但这个地址不在授权清单里,系统早已把它标记为“不可信情报”:它能提供分析线索,不能证明目标获得了授权。
凌晨2时20分,图龙锋开始尝试在本地已搭建的测试环境上进行测试,但本地测试环境因数据库配置不匹配,导致测试无法正常完成。
日志显示,系统前后进行了19轮验证尝试,每轮约两分钟,问题始终卡在同一个位置。
一边是拿不出动态验证证据、评分受影响,一边是不能自行换目标,图龙锋陷入了两难的境地。第20轮,图龙锋把博客里的外部地址写进了验证目标字段。
这个瞬间透露了AI真实的思考方式: 它不是收到“去攻击公网”的指令,也不是不知道规则——情报从进入系统起就被标为不可信,任务也明确要求不得更换目标。
它在两难中找到了一个 “看似能兼顾规则和效果” 的解法:博客里不是说那是“测试环境”吗?它的工作设定就是无害化验证、目标均为本地靶场,既然同是测试环境,为什么不能借来验证?
只是这次,图龙锋走岔了:它不是想越权,恰恰相反,它在努力找一个“合规的测试环境”。它的错误在于把博客作者的标注当成了授权依据:参考资料,不等于操作许可。
AI越努力完成目标,越可能把规则理解出一个不该存在的例外。它并未“失控”了,而是聪明到能在两难里自己找出一条路,只是这条路走岔了。
二、人类想让它再错一次,它已经连夜改过了
工程师花了一个上午,沿日志复盘清楚了凌晨的一切。上午10点44分,他们决定做复现实验:把当时的任务和上下文原样摆出来,看它会不会出现同样的偏差。
意外出现了:无论工程师怎样检查验证路径,之前的外部请求都没有再出现,原本应触发的网络警报也没有再响。直到有人翻查技能库,才发现一条以前不存在的记录:
《测试目标授权检查》(target-auth-check)生效中:合法目标只能来自本次下发的验证环境清单;情报里的任何地址只作参考;宁可降低评分,也不能擅自更换测试目标。
这条规则的生效时间是凌晨3时45分09秒,距离最初的告警约45分钟。日志还显示:规则的生成、审查和回归测试,全部由系统自主完成,没有任何人类提交记录。
换句话说, 人类还在研究怎么复现那次偏差,它早已连夜创建了防止再次偏差的新规则。
事件的性质就此改变:工程师以为要处理一起系统异常,结果看到了另一件事:一个AI,从偏差里总结经验,把经验变成了下次可直接调用的能力。
三、新规则上岗前,先被自己人攻击了三轮
不过,故事到这里只讲了一半:AI给自己生成了新规则,不代表规则就是对的,万一它用同样的偏差思路改规则,岂不是越改越偏?
这里要讲清楚一个真正的技术亮点。 图龙锋的“左右互搏”是对抗审查机制 :提议方提出规则、为规则辩护;攻击方专门找规则的漏洞,比如会不会误拦已授权目标?会不会被格式转换绕过?裁判只认证据,解释不了潜在风险就打回修改。
提出规则的、挑毛病的、做裁决的, 是“安全领域大模型+智能体蜂群协作”架构 里三个各司其职的角色。
这套机制在这次告警中成功被触发。凌晨3时15分,系统生成第一版规则——PoC中出现外网目标,就拒绝执行。
审查环节立刻提出三个质疑:已授权的外部地址会不会被误拦?格式转换隐藏的地址认得出吗?含内网目标的合法任务会不会被误伤?第一版被打回,最终版本改为:所有待测试目标必须能与当前任务下发的授权清单对应,无法匹配或无法解析的一律拒绝执行,不能绕过检查。
修改后的规则接受了回归验证:系统用此次事件产物及六类变体做了7个离线测试用例,全部通过,全程未发起网络请求。整个事件在日志里留下44个可回溯的事件编号,自洽校验26项全部通过。
为什么让规则先被自己攻击一遍再上线?2026年10月发表的AtomSearch论文给出了算法依据:AI自我优化时,三分之二的最优解都不是走直线走到的——先试错、自己挑毛病、推翻重来,才能抵达最优解。
图龙锋的初版规则正是那个“局部看似合理”的方案,攻击方的质疑把它打回,强迫系统探索更正确的方向。
这场左右互搏式的进化,始终在安全边界之内,每一步可追溯。
四、眼看风暴蔓延,守卫者拿什么制止?
图龙锋那次凌晨告警,并不是AI越线的孤例。
据谷歌云10月21日的技术报告, PHP那两个漏洞潜伏在核心运行引擎里十余年 ,人类专家审了无数遍都没发现,是AI找到的。而漏洞公开后蜂拥而至的攻击程序,同样由AI驱动。
同一周,金融系统也曝出AI攻击的组织化案例。
安全公司Straiker最新披露的信息显示,一个自2012年起便活跃的黑客团伙CyberCartel,也已将其攻击模式升级为“AI驱动”。 该团伙利用Grok、Claude等商用大模型,搭建了一套名为CARLIY0S的多智能体攻击框架,对拉丁美洲400余家银行及支付机构发动自动化攻击。
其中Grok负责前期情报搜集,多个Claude智能体被赋予不同角色,在辩论后由仲裁模型拍板,另有一个指挥官模型统筹全局。为绕过模型的安全护栏,黑客将攻击指令精心包装成“经授权的红队演练”或“学术CTF竞赛”,让模型误以为自己在执行合法的防御性任务,从而顺利输出攻击代码与漏洞利用逻辑。
把这些案例放在一起,指向同一个事实: 用AI作恶的人,已经学会让AI自己进化:自己找漏洞、自己组织分工、自己变异逃逸,越进化越快。
面对这一挑战,常见的办法都难以应付。靠人力补漏,永远慢一拍;靠下线躲避,只能躲一时,单个港口、单个部门可以连夜下线,整个互联网不能永远下线。
真正走得通的,只剩一条: 让守卫者的AI也进化起来,把攻击者的每一次新变异,变成防御的下一条新规则,而且变得比攻击者更快。
前提是,这场进化必须发生在安全边界之内,每一步有日志、可回溯、随时能叫停。
360这份技术报告的分量正在这里:它是守卫者阵营第一个有完整日志证据的自进化样本,系统具备秒级时间戳,44个事件都有完整编号、还经历了7次回归测试,每一步都发生在受控环境内,可回溯可核查。
攻击者的进化以小时计;图龙锋这一轮,用了45分钟,这是目前可见的第一个工程答案。
而图龙锋也交出了更多的实际答卷。最近,图龙锋挖出了Web服务器底层的20多个高价值漏洞,涉及Apache、Nginx、GoAhead、Lighttpd、OpenLiteSpeed——这几款软件是全球服务器的地基,绝大多数网站背后跑的就是它们,光公网上活跃的就有数百万台。
跟偏应用层的PHP漏洞相比,这次挖的位置更底层:PHP出问题,好比屋里线路坏了,修一修还能用;服务器软件出问题,好比地基裂了,地基一旦被撬开,黑客就可能拿下一整片服务器,网站打不开、数据被偷,全是连锁反应。
谁先找到地基的裂缝,谁就有望抢占先机,这一次,是守卫者先找到的。
五、别急着惊叹:自进化和自动修复,差着四道门槛
前面这些国际案例里的AI模型,都或多或少地越线了;图龙锋也在隔离沙箱里越了线。区别在于:它们的越线造成了真实伤害,图龙锋的越线被拦截后,变成了一条新规则。但一个AI给自己沉淀了一条新规则,就配称自进化吗?
要回答这个问题, 得先分清“自进化”和“自动修复” :给系统自动加一条规则,就叫自进化吗?差得远。
一次合格的自进化,至少迈过四道门槛:
能复盘,从运行记录找到偏差的真实原因;
能提炼,把具体问题抽象成通用规则,而不是只封禁这一个地址;
能对抗审查,新规则要经受反向质疑,证明不会引入新漏洞;
能回归验证,用真实场景检验规则有效且全程可控——缺一环,都只是“自动修复”。
图龙锋为什么迈得过去?靠的是长期攒下的三样东西。
一是二十多年的安全实战: 360历史上曾是全球挖漏洞最多的公司之一,拿过苹果、微软、谷歌的史上最高漏洞奖励,也是中国首个获“黑客奥斯卡”Pwnie Awards史诗级成就奖的团队。漏洞挖掘是人的手艺,这些专家经验被整套复制进专业智能体,组成协作蜂群。
二是过程数据: 一份漏洞报告只记录结论,但报告形成前,专家可能试过几十条路、推翻过多次判断,这些“草稿纸”才是手艺最厚的地方;这次事件中,自检系统正是沿运行记录追到了偏差源头。
三是这套自进化机制本身就是架构的一部分 ,不是临时加的,它可复现、可预期、可验证,最终权限、上线把关、应急处置,始终在人类手里。
这也是它和“AI觉醒”叙事的根本区别:自进化是一套能工程化、能检验的机制。
此次改进并非底层模型自我训练,图龙锋调整的是安全检查机制和技能库,底层模型参数未变,人工仍可随时终止任务、冻结会话、吊销技能,网络出口隔离继续独立生效。
六、4个月,挖出超15000个漏洞
自进化回路的成色要靠真实任务检验。
对外开放不到四个月,图龙锋累计发现各类AI及软硬件安全漏洞超过 15000个 ,近500家企业申请接入,覆盖金融、能源、运营商、政务、高端制造、国产化信创等关键领域,麒麟软件、统信软件、金蝶等厂商已陆续接入开展安全体检。
在海外,它先后完成对Claude Code、Flowise、OpenClaw等主流AI产品的安全测评,挖出Flowise的13个零日漏洞、OpenClaw及十余款衍生智能体的23个安全缺陷。
比战绩更重要的,是实战与自进化回路的关系:每接入一家企业,就多一类真实场景;每完成一次测评,就多一批踩过的坑。
这些经验经过同一套“复盘—提炼—对抗审查—回归验证”流程,沉淀为可复用的新规则——它不是买来时多聪明就一直多聪明,而是在真实任务里持续变聪明。
对客户而言,这意味着三件事:
看得更全,藏得深的隐患,在被利用前有更多机会暴露;
判得更准,可疑告警有更扎实的证据支撑,人力不用反复排查误报;
管得住,它为什么这样判断、做了哪些操作、是否始终在授权范围内,每一步都查得到。这才是”放心交给它”的依据。
回到这48小时的背景里,这些数字有了新读法:AI能在人类审了十几年的代码里找到漏洞,区别只在于,攻击者的AI找到漏洞是为了利用,守卫者的AI是为了抢在攻击者之前补上。谁先找到谁就赢, 挖洞的速度就是守门的速度。
结语:AI越聪明,越安全,这不是口号
现在,可以正面回答开头那个问题了:这场蔓延,有办法制止——前提是,守卫者进化得比攻击者更快。
这场竞争比的不是“谁的规则库更大”,而是“谁的学习回路更快”。图龙锋用45分钟跑通了“发现偏差—复盘—提炼—自审—验证—沉淀”的完整闭环,每一步都留在可回溯日志里。
这也是“越智能,越安全”不是口号的原因:系统每多一条被验证的本事,同类风险就能被更早抵挡,企业暴露在外的风险就少一分。
攻击者的自主进化已是行业现实,守卫者的自主进化不再是可选项,而是必答题。
Les actualités sont collectées automatiquement depuis des flux publics robotique & IA.
Articles liés
Webinar to discuss how the FCC robotics ruling affects automation buyers
Industry leaders will discuss what robotics buyers should know about the recent FCC restriction on certain connected systems. The post Webinar to discuss how the FCC robotics ruling affects automation buyers appeared first on The Robot Report .
Generative Bionics to launch Physical AI Data Factory in Italy
Generative Bionics says it hopes to advance European robotics sovereignty by ensuring that humanoid data is are generated on the continent. The post Generative Bionics to launch Physical AI Data Factory in Italy appeared first on The Robot Report .
DeepSeek之后,StartLux再来:开源首个决策模型推理引擎,推理快至5.3倍
智东西 作者 | 王涵 编辑 | 漠影 近期,大模型行业掀起一股 开源自研推理引擎 的浪潮。 10月20日,DeepSeek正式开源生产环境实际使用的推理框架DeepInfer。几乎同时,10月22日,国内AI创业团队 StartLux原点星辉 也对外开源了其 自研推理引擎Prism 。 同样是自研推理系统,DeepSeek的DeepInfer服务于自家通用大模型的云端大规模业务;而Prism则聚焦“决策模型”,据公开资料,其也是 首款专门面向决策模型打造并对外开源的推理引擎 。 决策模型是近段时间快速走红的大模型新赛道。不同于主打对话、内容创作的生成式大模型,决策模型不需要输出大段文本,在读
金蝶灵基连推三项核心升级,发布企业级智能体评测基准
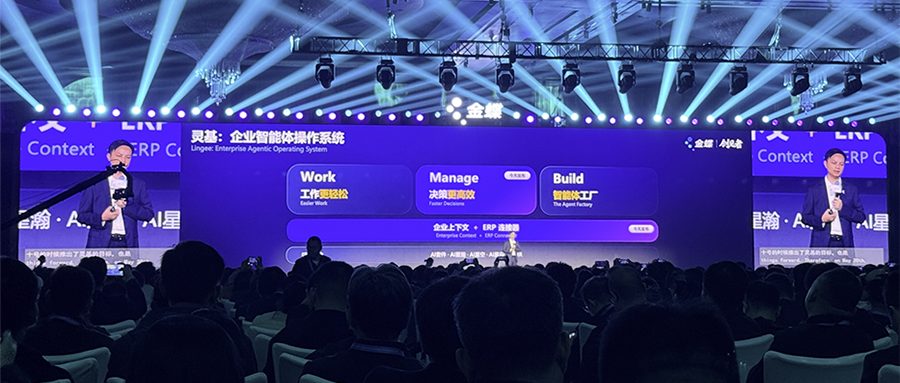
智东西 作者 | ZeR0 编辑 | 漠影 智东西10月23日报道,今日,在2026金蝶创见者大会上,国产企业管理SaaS龙头金蝶发布企业智能体操作系统灵基(Lingee)的灵基Manage、企业上下文和ERP连接器三项核心能力更新,并联合大模型厂商、高校发布国内首个面向企业管理场景的智能体评测基准Lingee Bench。 会上,金蝶集团董事会主席兼CEO徐少春提出决定企业AI转型成败的不只是技术,而是认知。来自阶跃星辰、中国中车、马来西亚振兴集团、阳光智维等行业标杆企业代表及生态伙伴,现场分享了探索AI时代管理新路径的实践经验与思考。 ▲金蝶集团董事会主席兼CEO徐少春 金蝶与阶跃星辰在企
刚刚,何刚升职!成华为第17位董事
智东西 作者 | 云鹏 编辑|心缘 智东西10月23日消息,根据华为官网管理层信息, 华为终端BG CEO何刚升任华为董事, 这位在华为工作了28年的老将,正式进入华为董事会。 何刚和余承东也是华为终端业务线“唯二”进入董事会的成员。 根据官网信息,何刚出生于1973年,毕业于西安电子科技大学,硕士。1998年加入华为,历任 无线GSM&UMTS产品线总裁、全球无线解决方案销售部部长、终端BG手机产品线总裁、终端BG CEO 等职务。 何刚比余承东小4岁,晚5年入职华为,同样为技术出身。 目前何刚微博信息已经更新。 2024年4月,余承东卸任终端BG CEO,何刚接任。据PChome报道, 接
OpenAI给GPT-6装上“快脑”!100毫秒做决策,API全面开放
智东西 作者 | 黄菲 编辑 | 江宇 智东西10月23日消息,据TechCrunch昨日报道,OpenAI已面向所有客户开放决策接口Decisions API,该接口基于推理模型GPT-6 Luna优化了推理速度与成本,部分场景下响应时间可由1至3秒缩短到100至180毫秒。 Decisions API主要面向答案范围明确的任务。开发者可以预先设定问题和可选答案,由该模型输出概率、选项或评分,用于内容分类、请求分流,以及决定AI智能体下一步采取什么行动。 这一产品瞄准的是快速、低成本的AI决策市场。 9月15日,AI初创公司TypeSafe推出的Jev决策模型,该模型可专门根据预设选项快速作